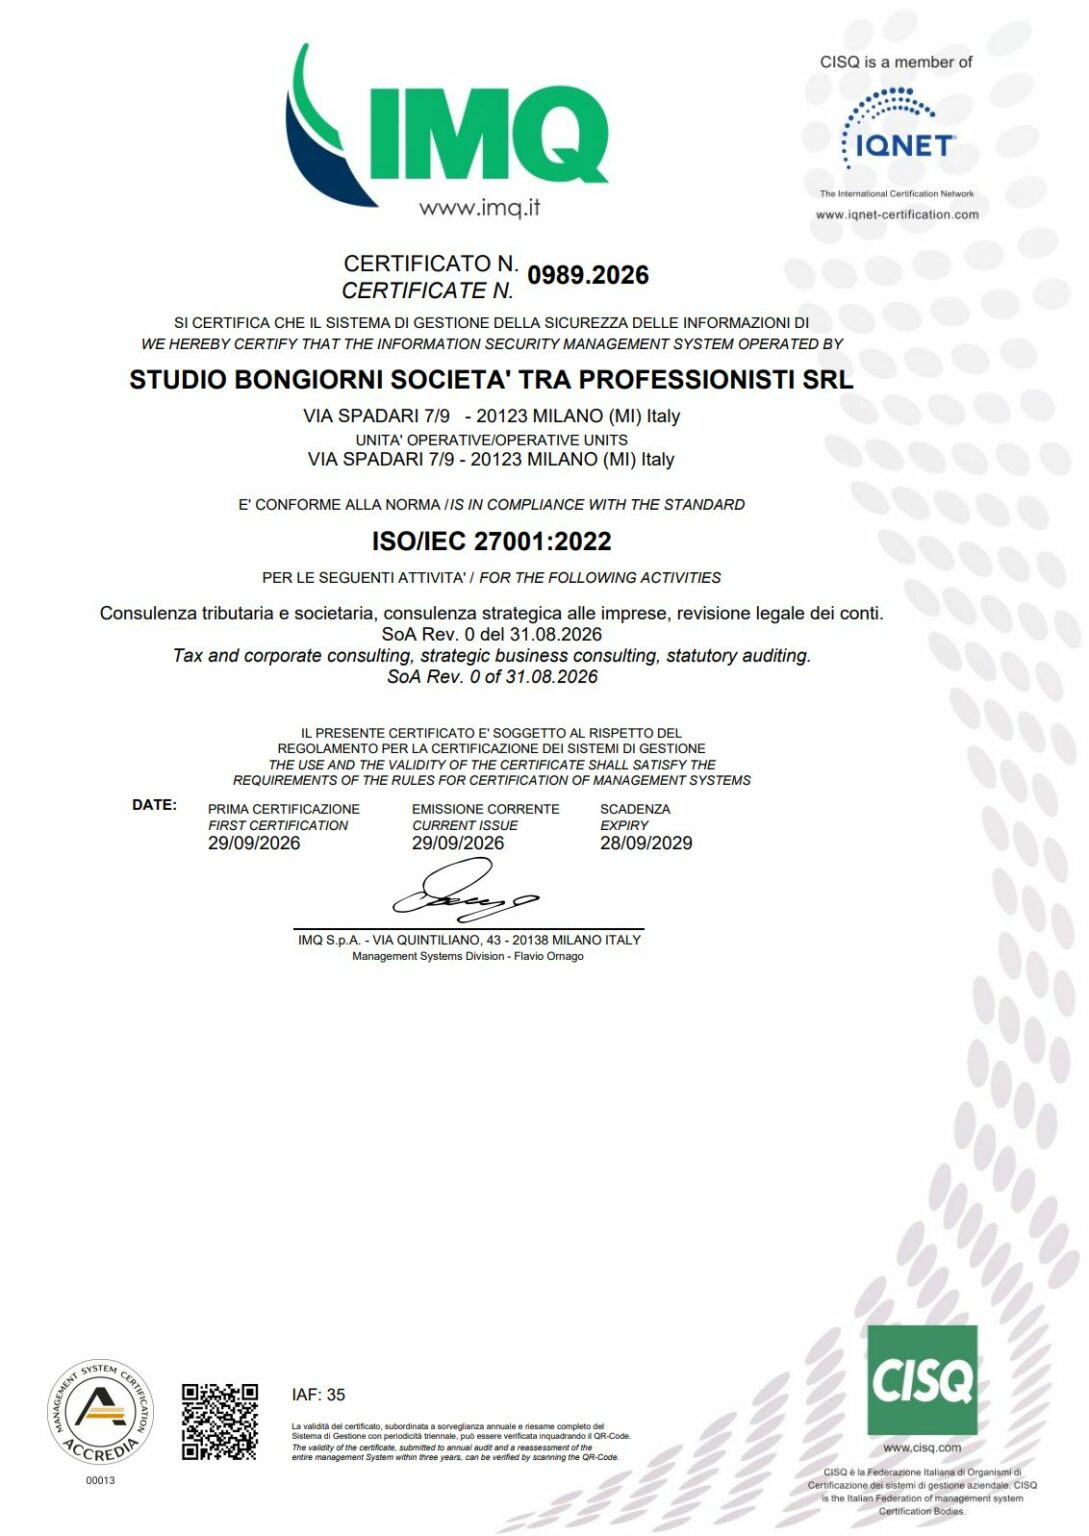
Esattamente un anno fa subivamo un attacco di phishing. Oggi siamo certificati ISO/IEC 27001.
Martedì 11 novembre 2025 un hacker è entrato nell’account di posta di un professionista dello Studio e, in pochissimo tempo, ha inviato un enorme numero di email con allegato malevolo a clienti, contatti, partner e amici.
Siamo intervenuti subito e, in tempi rapidi, siamo riusciti a ristabilire la piena operatività.
Ci ha colpito la solidarietà ricevuta: in tanti ci hanno mostrato comprensione e vicinanza, e li ringraziamo di cuore.
Restava però un dato di fatto: quell’episodio non avrebbe dovuto verificarsi. Ne abbiamo fatto una lezione e, insieme, un segno di riscatto, intraprendendo il percorso verso la certificazione ISO/IEC 27001, lo standard internazionale che attesta un sistema di gestione della sicurezza delle informazioni, verificato da un ente terzo indipendente.
È stato un anno di lavoro intenso, con un investimento in consulenze IT e tecniche e in ore interne pari a circa il 3,5% del nostro fatturato. Dopo l’audit del 21 settembre 2026, concluso con esito positivo, Studio Bongiorni STP ha ottenuto la certificazione ISO/IEC 27001:2022, rilasciata da IMQ. Ne siamo fieri e ringraziamo i partner che ci hanno accompagnato: Andrea Moretto e Dynamic Studio S.r.l.
Cosa abbiamo imparato
Questo percorso ha confermato che le soluzioni tecniche sono fondamentali, ma da sole non bastano. Contano soprattutto formazione e consapevolezza.
In questi giorni, tra le notizie sugli attacchi informatici, abbiamo ripensato all’effetto Dunning-Kruger: chi ha minore competenza in un campo tende a valutare con meno accuratezza la propria preparazione, perché le capacità che servono a svolgere bene un compito sono le stesse che servono a giudicarlo. Chi ne sa di più ne coglie la complessità e ne misura meglio i limiti. In cyber security questo vale più che altrove.
Oggi siamo più consapevoli dei rischi e dei pericoli, ma siamo anche coscienti che una certificazione non rende immuni: il rischio resta alto e l’attenzione deve restare costante, a tutela nostra, dei nostri clienti e di tutti i nostri interlocutori.